English
 RSS
Nghị định 329/2026/NĐ-CP quy định cụ thể trách nhiệm của tổ chức, cá nhân khi phát hiện điểm yếu, lỗ hổng bảo mật trong hệ thống thông tin, cơ sở dữ liệu, nền tảng số. Vậy người phát hiện lỗ hổng bảo mật an ninh mạng có được tự ý khai thác, công bố hoặc chia sẻ không?
- 1. Người phát hiện lỗ hổng bảo mật an ninh mạng có được tự ý khai thác, công bố hoặc chia sẻ không?
- 2. Trường hợp được phép săn tìm lỗ hổng bảo mật an ninh mạng thì được thực hiện như thế nào?
- 2.1. Phạm vi săn tìm lỗ hổng bảo mật an ninh mạng được cho phép
- 2.2. Chương trình săn tìm lỗ hổng được công bố bằng cách nào?
- 3. Người tham gia săn tìm lỗ hổng bảo mật phải tuân thủ những yêu cầu gì?
- 3.1. Không được vượt quá phạm vi, thời hạn và yêu cầu kỹ thuật được cho phép
- 3.2. Không được tự ý công bố, chia sẻ, mua bán hoặc chuyển giao thông tin về lỗ hổng
- 3.3. Chỉ được khai thác ở mức cần thiết để chứng minh lỗ hổng tồn tại
- 3.4. Không được làm ảnh hưởng đến hoạt động bình thường của hệ thống
- 3.5. Phải bảo đảm bí mật và quyền, lợi ích của các chủ thể liên quan
- 4. Chủ quản hệ thống thông tin phải xử lý thế nào khi nhận được báo cáo lỗ hổng?
- 5. Phát hiện và báo cáo lỗ hổng bảo mật có được trả thù lao, hỗ trợ chi phí hoặc tiền thưởng không?
1. Người phát hiện lỗ hổng bảo mật an ninh mạng có được tự ý khai thác, công bố hoặc chia sẻ không?
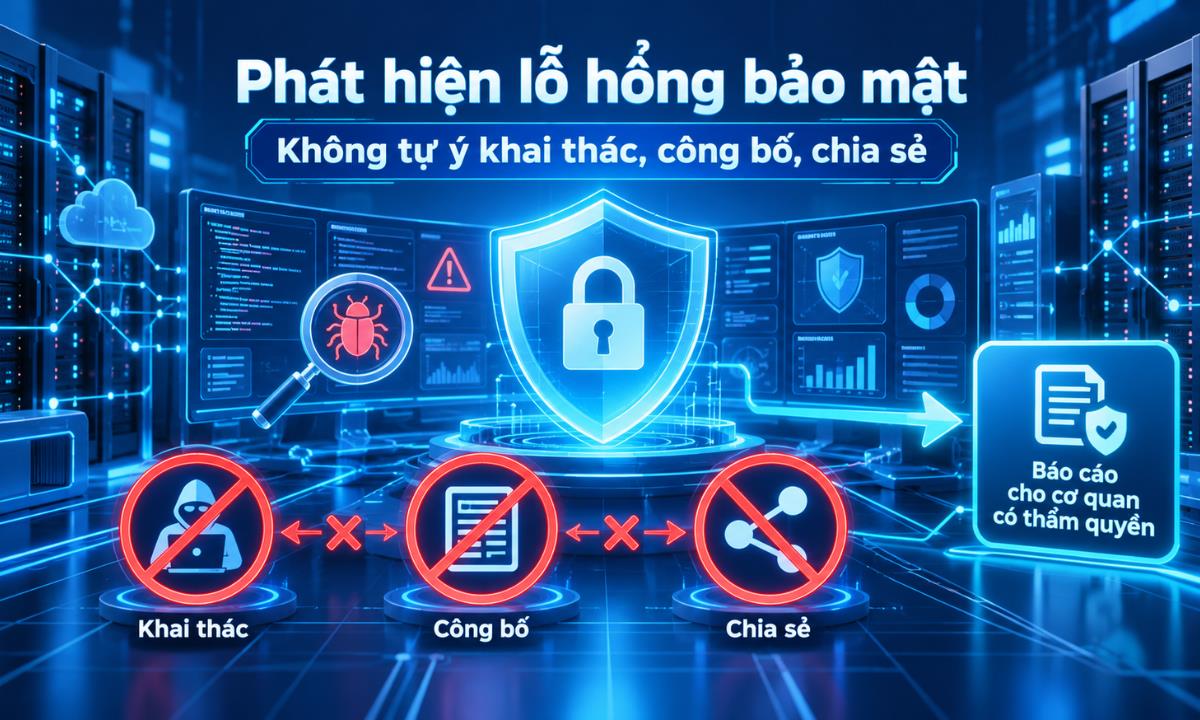
Theo khoản 6 Điều 12 Nghị định 329/2026/NĐ-CP, khi phát hiện điểm yếu, lỗ hổng bảo mật của hệ thống thông tin, cơ sở dữ liệu hoặc nền tảng số không thuộc phạm vi quản lý hoặc không thuộc phạm vi được cho phép săn tìm, phát hiện, cơ quan, tổ chức, doanh nghiệp, cá nhân không được tự ý:
- Khai thác lỗ hổng;
- Công bố thông tin về lỗ hổng;
- Chia sẻ thông tin;
- Mua bán thông tin;
- Chuyển giao thông tin về điểm yếu, lỗ hổng bảo mật.
Trong trường hợp này, người phát hiện phải thông báo cho chủ quản hệ thống thông tin, lực lượng chuyên trách bảo vệ an ninh mạng thuộc Bộ Công an hoặc cơ quan có thẩm quyền khác theo quy định của pháp luật.
2. Trường hợp được phép săn tìm lỗ hổng bảo mật an ninh mạng thì được thực hiện như thế nào?
Theo khoản 1 Điều 12 Nghị định 329/2026/NĐ-CP, lực lượng bảo vệ an ninh mạng, cơ quan, tổ chức và doanh nghiệp chủ quản hệ thống thông tin được khuyến khích thiết lập cơ chế, chương trình, kế hoạch hoặc hoạt động để săn tìm, phát hiện, xác minh, phân loại, báo cáo và điều phối xử lý điểm yếu, lỗ hổng bảo mật.
Phạm vi có thể bao gồm hệ thống thông tin, cơ sở dữ liệu và nền tảng số thuộc phạm vi quản lý của chủ thể tổ chức chương trình.
2.1. Phạm vi săn tìm lỗ hổng bảo mật an ninh mạng được cho phép
Theo khoản 2 Điều 12 Nghị định 329/2026/NĐ-CP, việc huy động, phối hợp lực lượng bảo vệ an ninh mạng hoặc tổ chức, cá nhân có năng lực tham gia săn tìm, phát hiện và báo cáo lỗ hổng chỉ được thực hiện đối với hệ thống thông tin, cơ sở dữ liệu, nền tảng số được chủ quản cho phép.
Việc cho phép có thể được xác lập thông qua: Chương trình; Kế hoạch; Hợp đồng; Thỏa thuận; Đặt hàng; Giao nhiệm vụ; Hoặc hình thức hợp pháp khác.
Do đó, ngay cả khi một cá nhân có chuyên môn về an ninh mạng và có khả năng phát hiện lỗ hổng, việc kiểm tra hoặc săn tìm vẫn phải nằm trong phạm vi được chủ quản hệ thống cho phép.
2.2. Chương trình săn tìm lỗ hổng được công bố bằng cách nào?
Theo khoản 3 Điều 12 Nghị định 329/2026/NĐ-CP, chương trình săn tìm, phát hiện và báo cáo điểm yếu, lỗ hổng bảo mật có thể được công bố thông qua:
- Nền tảng kết nối tham gia bảo vệ an ninh mạng;
- Dịch vụ an ninh mạng theo quy định của pháp luật;
- Hoặc hình thức công bố chính thức khác của cơ quan, tổ chức, doanh nghiệp chủ quản hệ thống thông tin.
Thông qua nội dung chương trình được công bố, tổ chức, cá nhân tham gia có thể xác định phạm vi hệ thống, thời hạn, phương thức và yêu cầu kỹ thuật mà mình được phép thực hiện.
3. Người tham gia săn tìm lỗ hổng bảo mật phải tuân thủ những yêu cầu gì?
Theo khoản 4 Điều 12 Nghị định 329/2026/NĐ-CP, ngay cả khi đã được chủ quản hệ thống cho phép tham gia săn tìm, phát hiện lỗ hổng, tổ chức, cá nhân vẫn phải tuân thủ giới hạn của chương trình hoặc nhiệm vụ được giao.
3.1. Không được vượt quá phạm vi, thời hạn và yêu cầu kỹ thuật được cho phép
Người tham gia phải thực hiện đúng:
- Phạm vi hệ thống được phép kiểm tra;
- Thời hạn thực hiện;
- Phương thức săn tìm;
- Các yêu cầu kỹ thuật do cơ quan, tổ chức, doanh nghiệp chủ quản hệ thống thông tin xác định.
3.2. Không được tự ý công bố, chia sẻ, mua bán hoặc chuyển giao thông tin về lỗ hổng
Tổ chức, cá nhân tham gia săn tìm lỗ hổng không được công bố, chia sẻ, mua bán hoặc chuyển giao trái phép thông tin về điểm yếu, lỗ hổng bảo mật đã phát hiện.
Quy định này áp dụng cả trong trường hợp cá nhân đã được phép tham gia chương trình săn tìm lỗ hổng. Việc được quyền kiểm tra hệ thống không đồng nghĩa với quyền tự quyết định việc công khai hoặc chuyển giao thông tin về lỗ hổng.
3.3. Chỉ được khai thác ở mức cần thiết để chứng minh lỗ hổng tồn tại
Người tham gia không được khai thác lỗ hổng vượt quá mức cần thiết để chứng minh sự tồn tại của điểm yếu, lỗ hổng bảo mật.
Theo đó, trong phạm vi chương trình được phép, việc kiểm tra lỗ hổng phải dừng ở mức cần thiết phục vụ việc xác minh, chứng minh lỗ hổng theo yêu cầu, không được mở rộng hoạt động khai thác vượt quá phạm vi đó.
3.4. Không được làm ảnh hưởng đến hoạt động bình thường của hệ thống
Hoạt động săn tìm lỗ hổng không được:
- Làm gián đoạn hệ thống;
- Cản trở hoạt động;
- Phá hoại hệ thống;
- Gây ảnh hưởng đến hoạt động bình thường của hệ thống thông tin, cơ sở dữ liệu hoặc nền tảng số.
3.5. Phải bảo đảm bí mật và quyền, lợi ích của các chủ thể liên quan
Tổ chức, cá nhân tham gia còn phải tuân thủ quy định về:
- Bảo vệ bí mật nhà nước;
- Bảo vệ dữ liệu cá nhân;
- Bảo vệ bí mật kinh doanh;
- Bảo vệ quyền và lợi ích hợp pháp của cơ quan, tổ chức, cá nhân có liên quan.
4. Chủ quản hệ thống thông tin phải xử lý thế nào khi nhận được báo cáo lỗ hổng?
Theo khoản 5 Điều 12 Nghị định 329/2026/NĐ-CP, cơ quan, tổ chức, doanh nghiệp chủ quản hệ thống thông tin có trách nhiệm:
- Xác định rõ phạm vi, điều kiện, phương thức, yêu cầu kỹ thuật và giới hạn được phép săn tìm, phát hiện điểm yếu, lỗ hổng bảo mật trong chương trình, kế hoạch, hợp đồng, thỏa thuận, đặt hàng hoặc giao nhiệm vụ;
- Tiếp nhận, xác minh, phân loại, xử lý hoặc phối hợp xử lý thông tin về điểm yếu, lỗ hổng bảo mật được báo cáo;
- Áp dụng kịp thời biện pháp khắc phục đối với điểm yếu, lỗ hổng bảo mật đã được xác minh;
- Bảo mật thông tin về tổ chức, cá nhân báo cáo điểm yếu, lỗ hổng bảo mật theo quy định của pháp luật;
- Báo cáo lực lượng chuyên trách bảo vệ an ninh mạng thuộc Bộ Công an trong trường hợp điểm yếu, lỗ hổng bảo mật có khả năng ảnh hưởng đến an ninh quốc gia, trật tự, an toàn xã hội, hệ thống thông tin quan trọng về an ninh quốc gia, dữ liệu quan trọng hoặc dữ liệu cá nhân theo quy định của pháp luật.
5. Phát hiện và báo cáo lỗ hổng bảo mật có được trả thù lao, hỗ trợ chi phí hoặc tiền thưởng không?
Theo khoản 7 Điều 12 Nghị định 329/2026/NĐ-CP, kết quả phát hiện và báo cáo điểm yếu, lỗ hổng bảo mật có thể được ghi nhận; tổ chức, cá nhân có thể được hỗ trợ chi phí, trả thù lao hoặc tiền thưởng.
Việc chi trả được thực hiện trên cơ sở chương trình, kế hoạch, hợp đồng, thỏa thuận, đặt hàng, giao nhiệm vụ hoặc nguồn kinh phí hợp pháp khác và phải bảo đảm đúng thẩm quyền, đúng đối tượng, đúng nội dung chi, công khai, minh bạch theo quy định.
Trên đây là thông tin về “Người phát hiện lỗ hổng bảo mật an ninh mạng có được tự ý khai thác, công bố hoặc chia sẻ không?”. Vui lòng xem chi tiết Nghị định 329/2026/NĐ-CP trên LuatVietnam.vn và các tính năng liên quan như: Tình trạng hiệu lực, Lược đồ...