English
 RSS
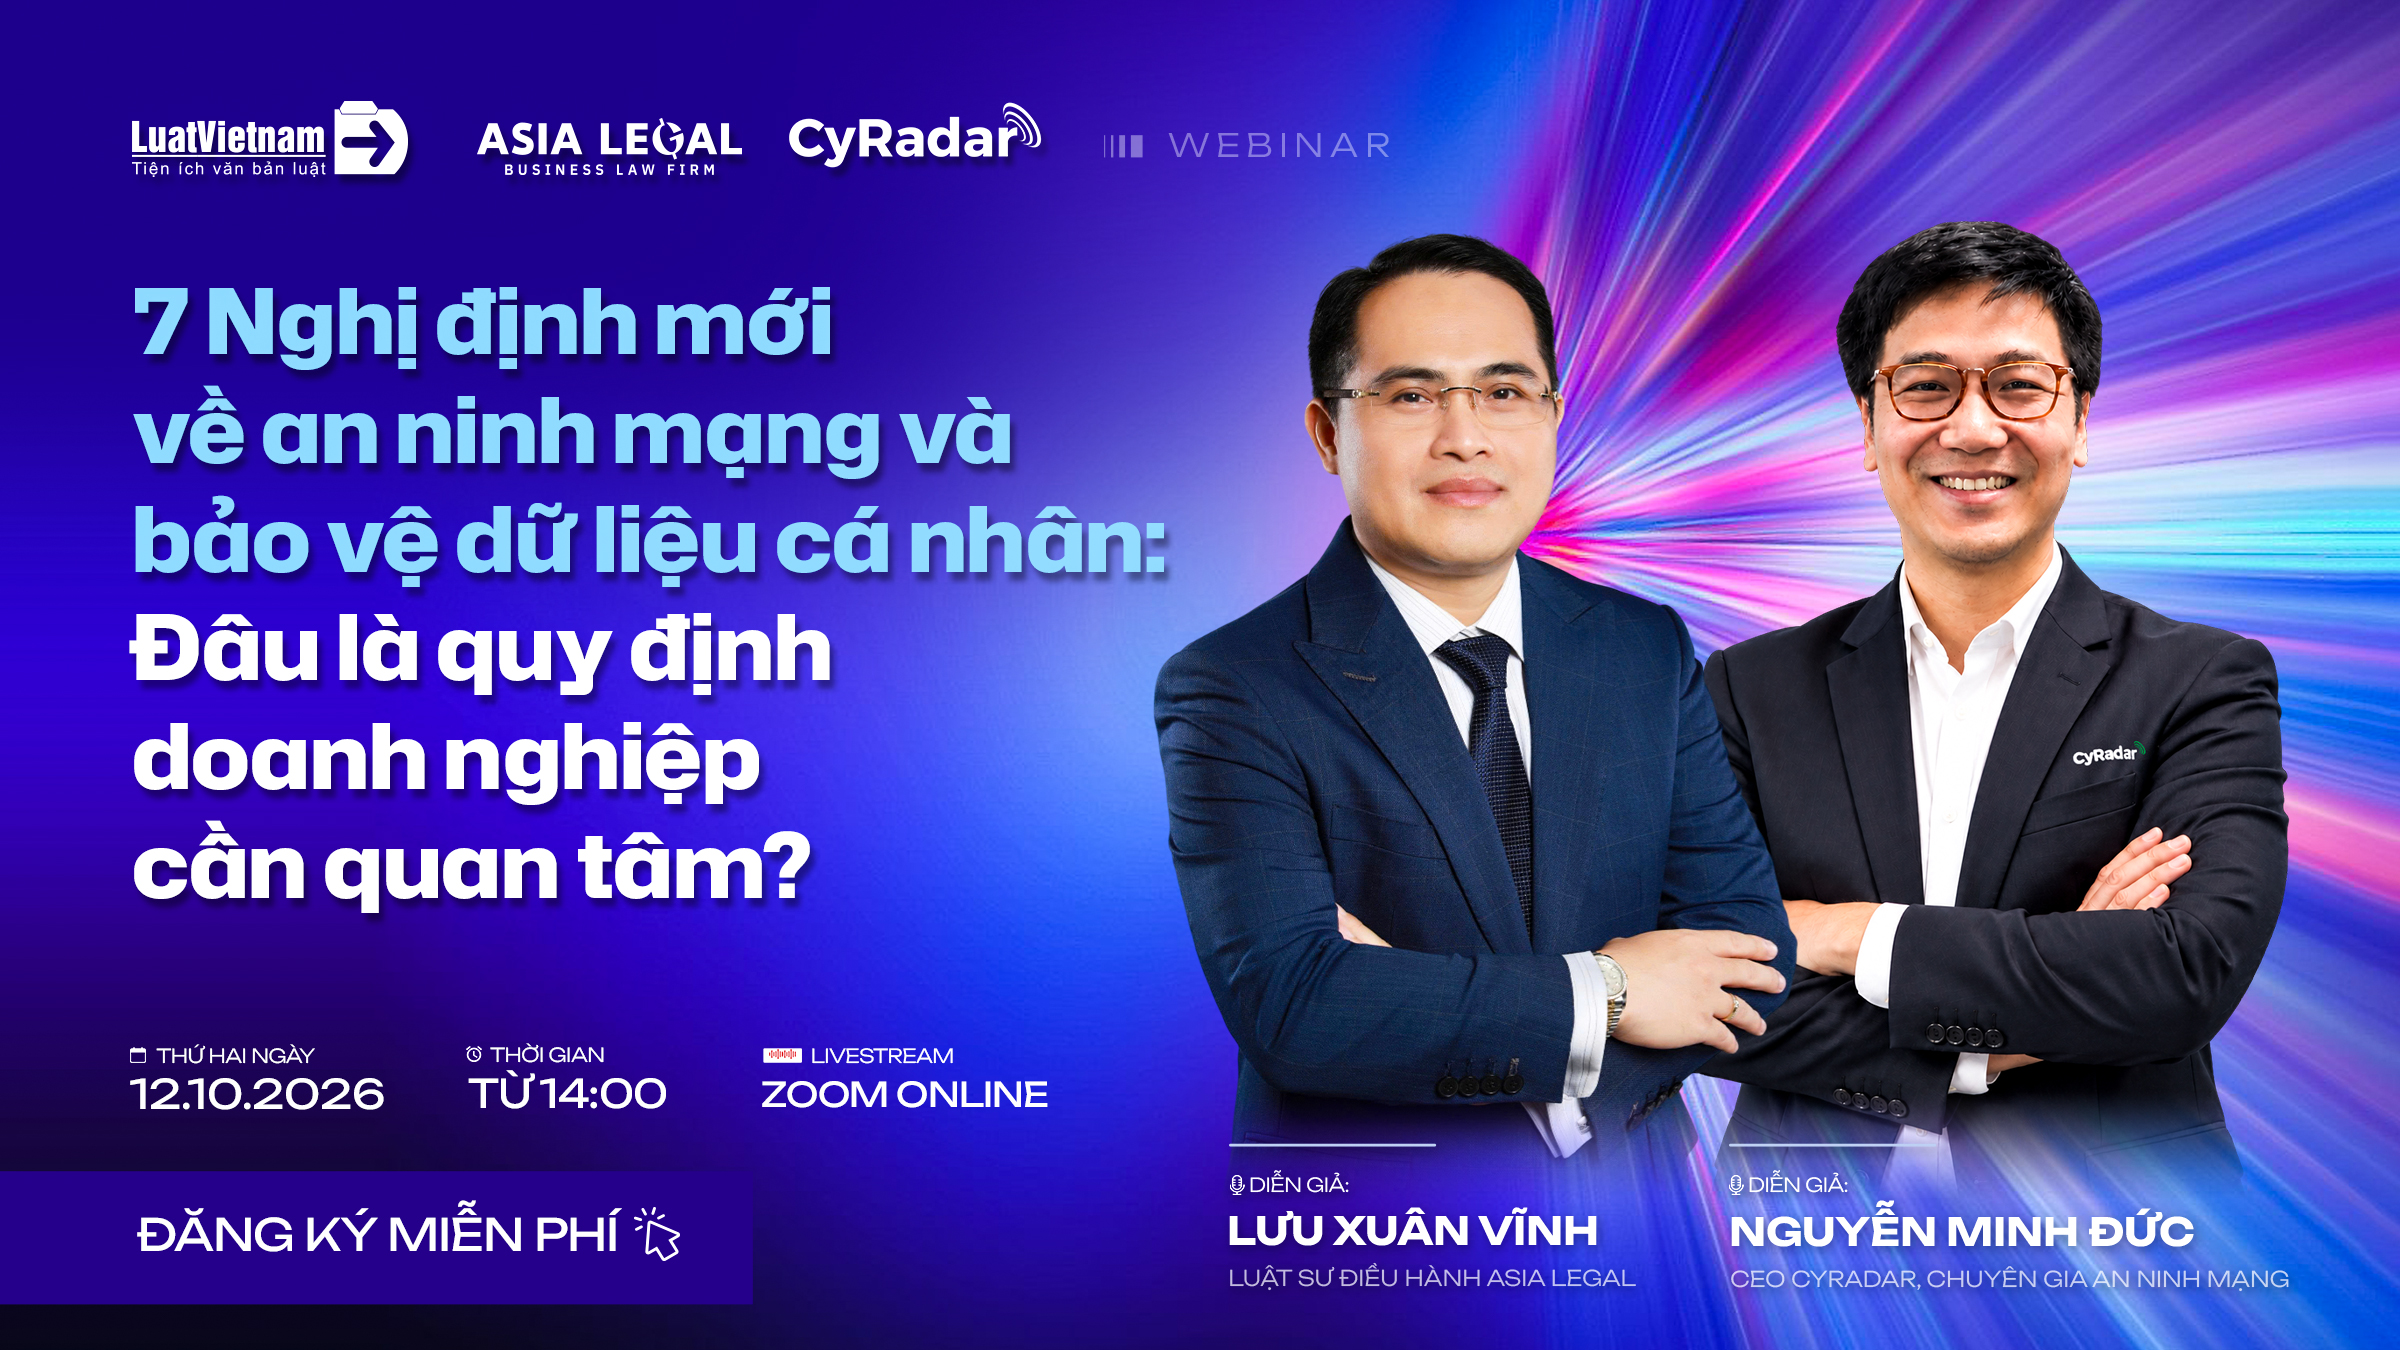
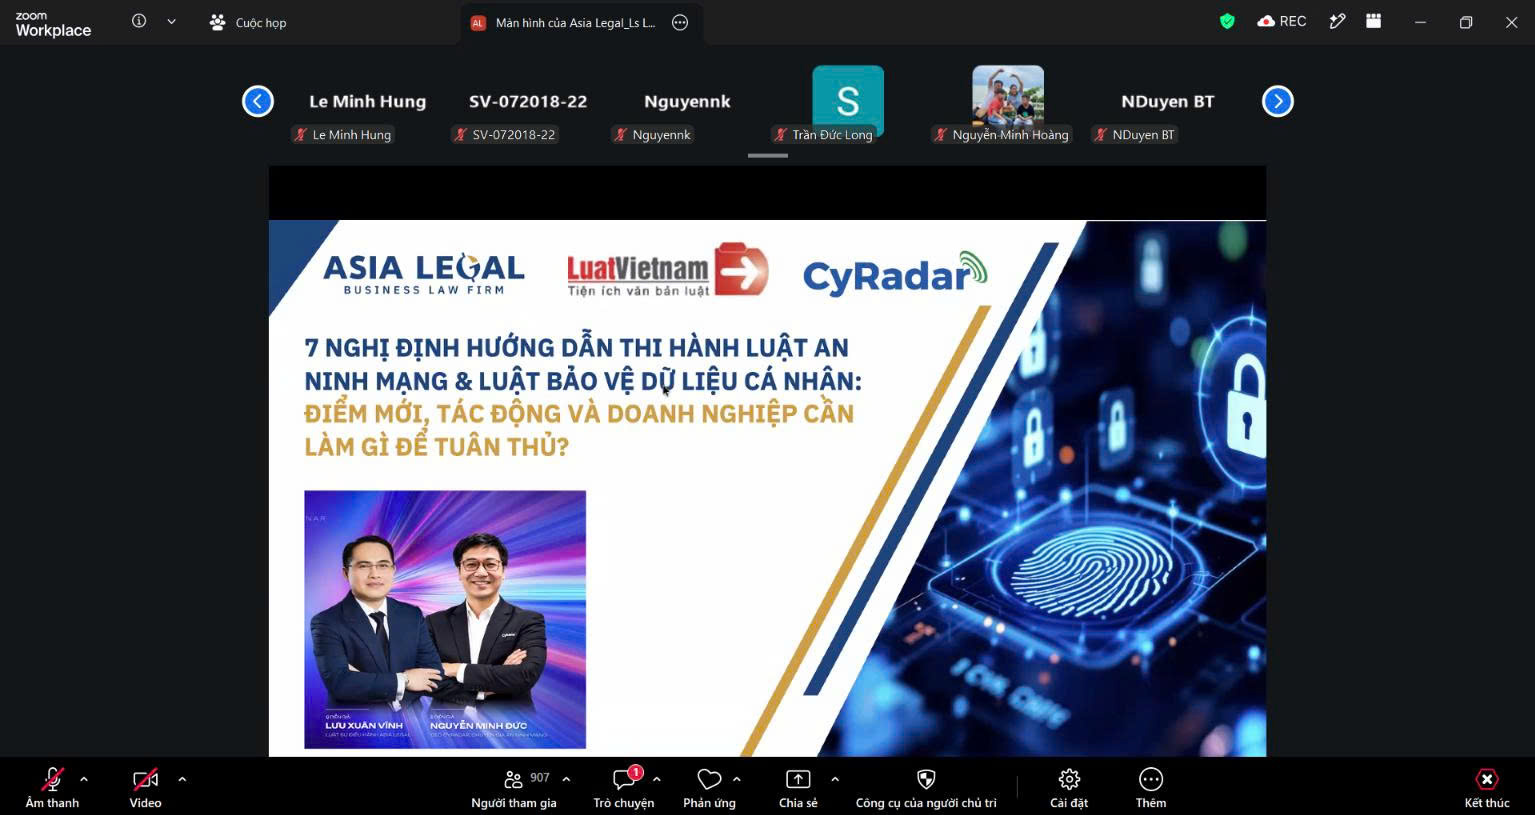
Ngày 12/10/2026, LuatVietnam tổ chức webinar “7 Nghị định mới về an ninh mạng và bảo vệ dữ liệu cá nhân: Đâu là quy định doanh nghiệp cần quan tâm?”, thu hút hơn 1.000 người tham gia trực tuyến.
- 1. Giới thiệu chương trình
- 2. Ông Nguyễn Minh Đức chia sẻ về 4 Nghị định liên quan đến hạ tầng kỹ thuật, điều kiện kinh doanh và hoạt động bảo vệ an ninh mạng
- 2.1. Nghị định 331/2026/NĐ-CP: Phân loại và bảo vệ hệ thống thông tin
- 2.2. Nghị định 332/2026/NĐ-CP: Điều kiện kinh doanh sản phẩm, dịch vụ an ninh mạng
- 2.3. Nghị định 327/2026/NĐ-CP: Phòng ngừa, gỡ bỏ thông tin vi phạm và xử lý vi phạm trên mạng
- 2.4. Nghị định 329/2026/NĐ-CP: Lực lượng bảo vệ an ninh mạng và săn tìm lỗ hổng
- 3. Luật sư Lưu Xuân Vĩnh chia sẻ về chế tài xử phạt và lộ trình tuân thủ dữ liệu cá nhân
- 3.1. Nghị định 330/2026/NĐ-CP: Các mức xử phạt vi phạm về bảo vệ dữ liệu cá nhân
- 3.2. Nghị định 333/2026/NĐ-CP: Xác thực tài khoản và lưu trữ dữ liệu
- 3.3. Nghị định 328/2026/NĐ-CP: Phòng, chống tin giả trên không gian mạng
- 4. Hỏi đáp
- 4.1. Vai trò xử lý dữ liệu AI/Cloud cho Ngân hàng và việc chuyển dữ liệu xuyên biên giới
- 4.4. Chuyển dữ liệu nhân sự cho Công ty mẹ ở nước ngoài
- 4.5. Cung cấp dữ liệu người lao động cho Cơ quan Điều tra/Bảo hiểm Xã hội
- 4.6. Giấy phép đối với Đại lý phân phối lại sản phẩm an ninh mạng
- 5. Tổng kết chương trình
1. Giới thiệu chương trình
Ngày 12/10/2026, LuatVietnam tổ chức webinar “7 Nghị định mới về an ninh mạng và bảo vệ dữ liệu cá nhân: Đâu là quy định doanh nghiệp cần quan tâm?”, qua nền tảng zoom online meeting.
Chương trình có sự tham gia chia sẻ của ông Nguyễn Minh Đức – CEO CyRadar, chuyên gia an ninh mạng và Luật sư Lưu Xuân Vĩnh – Luật sư điều hành Asia Legal.
Chương trình tập trung phân tích những quy định mới về phân loại, bảo vệ hệ thống thông tin, điều kiện kinh doanh sản phẩm, dịch vụ an ninh mạng, xử lý vi phạm trên không gian mạng, bảo vệ dữ liệu cá nhân và xác thực tài khoản số.
Qua phần trình bày của các diễn giả, doanh nghiệp được cung cấp góc nhìn kết hợp giữa yêu cầu kỹ thuật và nghĩa vụ pháp lý, từ đó nhận diện rủi ro và xây dựng lộ trình tuân thủ phù hợp.
2. Ông Nguyễn Minh Đức chia sẻ về 4 Nghị định liên quan đến hạ tầng kỹ thuật, điều kiện kinh doanh và hoạt động bảo vệ an ninh mạng
Tại webinar, ông Nguyễn Minh Đức trực tiếp phân tích 4 Nghị định liên quan đến hạ tầng kỹ thuật, phân loại hệ thống thông tin, điều kiện kinh doanh và hoạt động bảo vệ an ninh mạng. Nội dung tập trung vào những yêu cầu doanh nghiệp cần lưu ý khi tổ chức vận hành hệ thống công nghệ thông tin và triển khai các giải pháp bảo mật.
2.1. Nghị định 331/2026/NĐ-CP: Phân loại và bảo vệ hệ thống thông tin
Một trong những nội dung đáng chú ý là trách nhiệm của đơn vị chủ quản hệ thống thông tin. Theo nội dung được diễn giả trình bày, trách nhiệm pháp lý vẫn thuộc về đơn vị chủ quản, kể cả khi doanh nghiệp thuê máy chủ hoặc sử dụng dịch vụ điện toán đám mây của bên thứ ba.
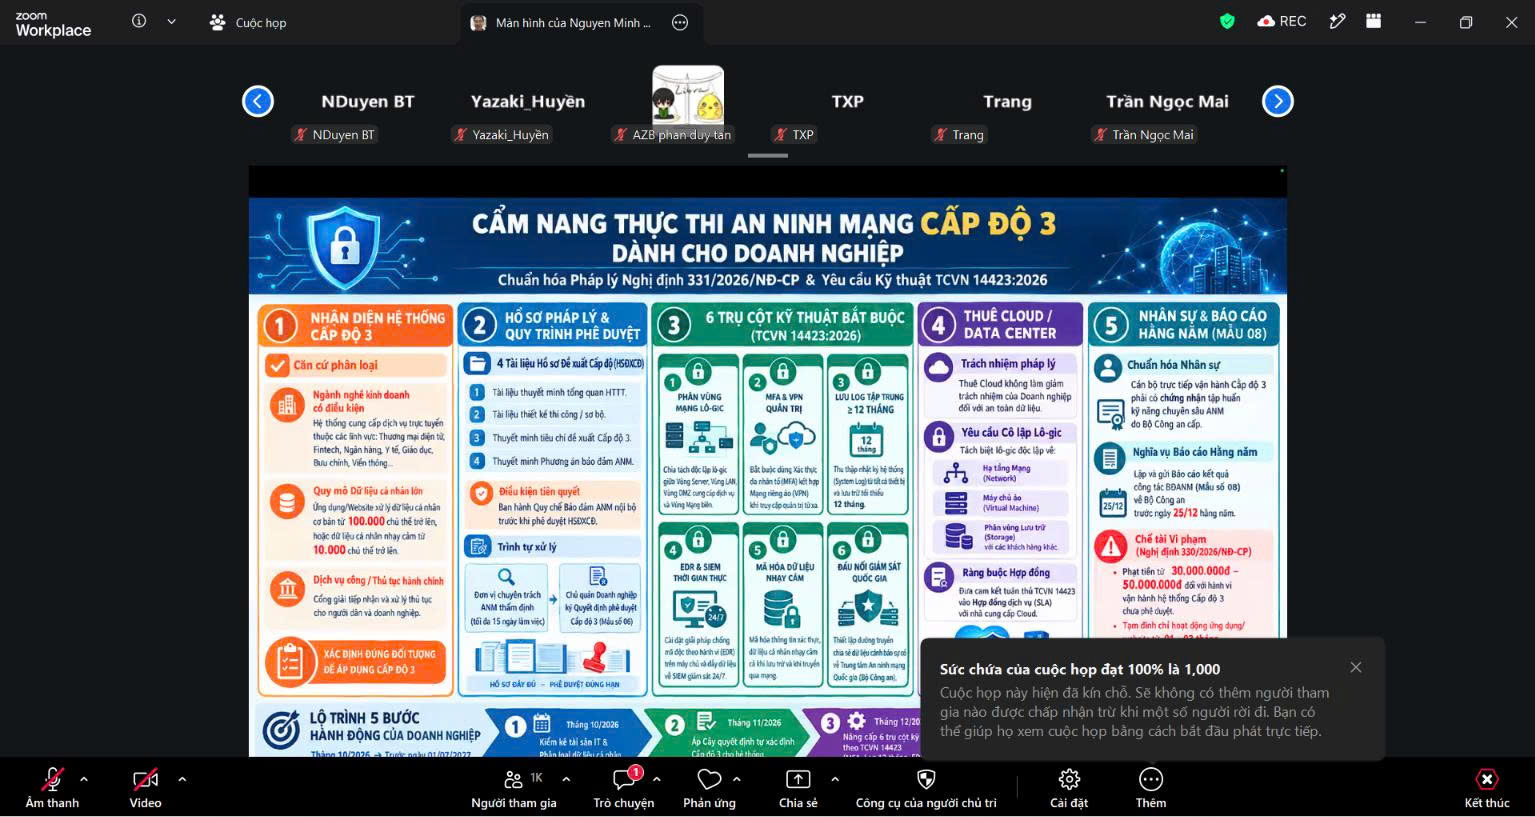
Nghị định cũng đặt ra yêu cầu về phân loại hệ thống thông tin theo 5 cấp độ an toàn. Đối với hệ thống thuộc cấp độ 1 và 2, doanh nghiệp có thể thực hiện các bước lập hồ sơ đề xuất, thẩm định nội bộ và phê duyệt theo quy định tương ứng. Với hệ thống cấp độ 3 trở lên, yêu cầu về hồ sơ, tổ chức bảo đảm an toàn thông tin và giải pháp kỹ thuật được đặt ra chặt chẽ hơn.
Đáng chú ý, đối với hệ thống cấp độ 3, doanh nghiệp cần quan tâm đến các yêu cầu như phân vùng mạng, xác thực đa yếu tố (MFA), lưu trữ nhật ký hệ thống tập trung, triển khai giải pháp EDR và SIEM. Diễn giả cũng lưu ý yêu cầu bố trí ngân sách cho các giải pháp, dịch vụ an ninh mạng trong dự án công nghệ thông tin và chuyển đổi số.
2.2. Nghị định 332/2026/NĐ-CP: Điều kiện kinh doanh sản phẩm, dịch vụ an ninh mạng
Đối với doanh nghiệp hoạt động trong lĩnh vực công nghệ và an ninh mạng, Nghị định 332/2026/NĐ-CP đặt ra các vấn đề cần lưu ý về điều kiện kinh doanh sản phẩm, dịch vụ an ninh mạng và hoạt động xuất khẩu, nhập khẩu thiết bị liên quan.
Theo nội dung chia sẻ tại chương trình, doanh nghiệp kinh doanh sản phẩm, dịch vụ thuộc phạm vi điều chỉnh cần rà soát điều kiện cấp phép tương ứng. Đối với hoạt động xuất khẩu, nhập khẩu, doanh nghiệp cần xem xét các yêu cầu về giấy phép kinh doanh và giấy phép xuất khẩu, nhập khẩu theo từng trường hợp.
Đặc biệt, doanh nghiệp phân phối lại sản phẩm an ninh mạng cũng cần đánh giá đầy đủ vai trò và phạm vi hoạt động của mình để xác định nghĩa vụ cấp phép, thay vì mặc định rằng việc mua sản phẩm từ nhà cung cấp để bán lại không thuộc diện điều chỉnh.
2.3. Nghị định 327/2026/NĐ-CP: Phòng ngừa, gỡ bỏ thông tin vi phạm và xử lý vi phạm trên mạng
Nghị định 327/2026/NĐ-CP được diễn giả phân tích dưới góc độ trách nhiệm của các tổ chức cung cấp dịch vụ trên môi trường mạng, bao gồm nhà mạng, nền tảng mạng xã hội, nhà cung cấp dịch vụ đám mây, AI, tổ chức tài chính và sàn thương mại điện tử.
Nội dung đáng chú ý là các mốc thời gian xử lý thông tin vi phạm và cung cấp dữ liệu điện tử phục vụ điều tra. Theo phần trình bày, thời hạn có thể là 24 giờ trong trường hợp thông thường và được rút ngắn trong các tình huống khẩn cấp theo quy định.
Bên cạnh đó, doanh nghiệp cần quan tâm đến yêu cầu định danh tài khoản số, lưu giữ thông tin phục vụ điều tra và trách nhiệm phối hợp xử lý các tài khoản ngân hàng được xác định có liên quan đến hành vi vi phạm.
Đối với các doanh nghiệp vận hành nền tảng số hoặc cung cấp dịch vụ trực tuyến, việc xây dựng quy trình tiếp nhận yêu cầu, phân công đầu mối xử lý và lưu trữ chứng cứ có ý nghĩa quan trọng để đáp ứng yêu cầu trong thời hạn luật định.
2.4. Nghị định 329/2026/NĐ-CP: Lực lượng bảo vệ an ninh mạng và săn tìm lỗ hổng
Bên cạnh yêu cầu về công nghệ và điều kiện kinh doanh, Nghị định 329/2026/NĐ-CP đề cập đến tổ chức lực lượng bảo vệ an ninh mạng, bao gồm lực lượng nòng cốt chuyên trách, lực lượng thường trực và lực lượng dự bị.
Một nội dung được quan tâm là hoạt động săn tìm lỗ hổng bảo mật (Bug Bounty) trong phạm vi hệ thống nội bộ của doanh nghiệp. Đây là hướng tiếp cận giúp tổ chức chủ động phát hiện điểm yếu, đánh giá rủi ro và nâng cao khả năng phòng ngừa sự cố an ninh mạng.
Qua phần trình bày, doanh nghiệp có thêm cơ sở để nhìn nhận công tác bảo mật theo hướng chủ động, kết hợp giữa tổ chức nhân sự, quy trình vận hành và các giải pháp kỹ thuật phù hợp.
3. Luật sư Lưu Xuân Vĩnh chia sẻ về chế tài xử phạt và lộ trình tuân thủ dữ liệu cá nhân
3.1. Nghị định 330/2026/NĐ-CP: Các mức xử phạt vi phạm về bảo vệ dữ liệu cá nhân
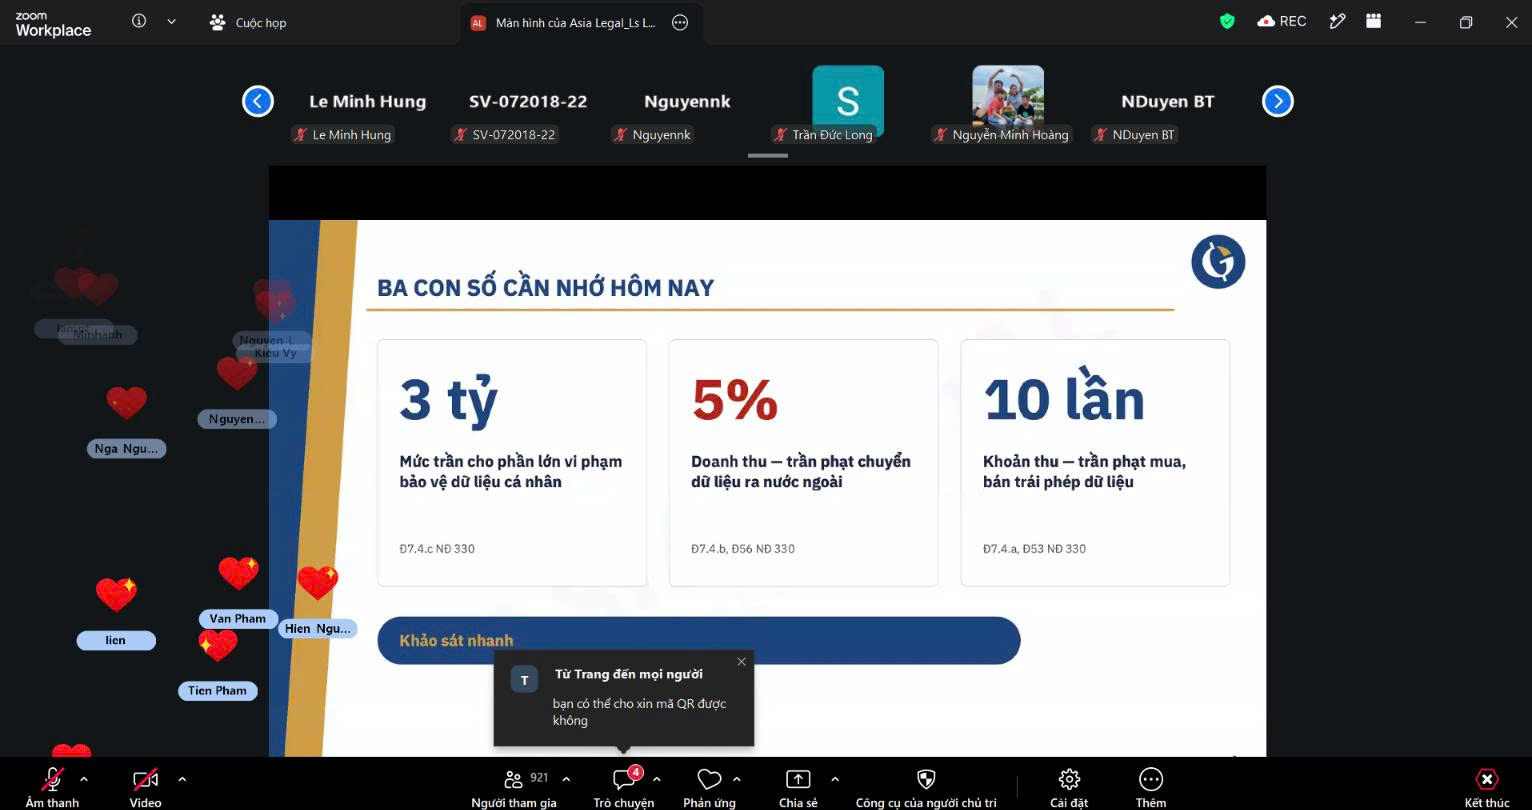
Một trong những nội dung được nhấn mạnh là hệ thống chế tài dành riêng cho lĩnh vực bảo vệ dữ liệu cá nhân. Theo phần chia sẻ của diễn giả, doanh nghiệp cần đặc biệt lưu ý ba căn cứ xác định mức phạt:
-
Mức phạt đến 3 tỷ đồng: Áp dụng đối với các hành vi vi phạm thuộc nhóm có mức phạt tối đa tương ứng theo quy định.
-
Mức phạt tính theo 5% doanh thu: Được đề cập đối với hành vi vi phạm liên quan đến chuyển dữ liệu cá nhân ra nước ngoài trong trường hợp luật định.
-
Mức phạt gấp 10 lần khoản thu: Liên quan đến hành vi mua bán trái phép dữ liệu cá nhân, với cách xác định khoản thu theo quy định.
Ngoài tiền phạt, doanh nghiệp còn cần lưu ý các biện pháp khắc phục hậu quả và hình thức xử phạt bổ sung như buộc dừng xử lý, xóa dữ liệu, đình chỉ hoạt động chuyển dữ liệu ra nước ngoài hoặc đình chỉ hoạt động, dịch vụ trong trường hợp tương ứng.
Luật sư cũng nhấn mạnh tầm quan trọng của việc kiểm soát thời hạn thực hiện quyền của chủ thể dữ liệu và nghĩa vụ báo cáo sự cố. Theo nội dung được trình bày, doanh nghiệp cần đặc biệt quan tâm đến mốc 2 ngày làm việc đối với một số yêu cầu của chủ thể dữ liệu và mốc 72 giờ khi báo cáo sự cố rò rỉ, lộ lọt dữ liệu theo trường hợp áp dụng.
Những yêu cầu này đòi hỏi doanh nghiệp không chỉ có chính sách bảo vệ dữ liệu trên giấy tờ mà còn phải xây dựng được quy trình thực hiện, lưu trữ chứng cứ và chứng minh việc tuân thủ trên thực tế.
3.2. Nghị định 333/2026/NĐ-CP: Xác thực tài khoản và lưu trữ dữ liệu
Đối với hoạt động cung cấp dịch vụ trực tuyến, Nghị định 333/2026/NĐ-CP được phân tích ở góc độ xác thực tài khoản số và yêu cầu lưu trữ dữ liệu.
Theo phần trình bày của diễn giả, doanh nghiệp cần rà soát cơ chế xác thực tài khoản bằng số điện thoại di động Việt Nam, số định danh cá nhân hoặc định danh điện tử theo quy định. Hoạt động livestream bán hàng cũng là một nội dung cần lưu ý về yêu cầu xác thực.
Bên cạnh đó, các tổ chức cung cấp dịch vụ cần đánh giá nghĩa vụ lưu trữ dữ liệu tại Việt Nam đối với những loại dữ liệu thuộc phạm vi điều chỉnh, đồng thời rà soát quy trình quản lý tài khoản, lịch sử truy cập và thông tin người dùng.
Đây là những vấn đề cần được xem xét đồng thời với chính sách bảo mật, quy trình quản lý dữ liệu và việc phân quyền truy cập trong doanh nghiệp.
3.3. Nghị định 328/2026/NĐ-CP: Phòng, chống tin giả trên không gian mạng
Một nội dung thiết thực khác là cách nhận diện và xử lý tin giả có thể ảnh hưởng đến uy tín, hoạt động kinh doanh và quyền, lợi ích hợp pháp của doanh nghiệp.
Luật sư Lưu Xuân Vĩnh trình bày quy trình xử lý tin giả theo các bước: phát hiện, kiểm chứng, dán nhãn, công bố, ngăn chặn hoặc gỡ bỏ và xử lý.
Đối với tình huống doanh nghiệp bị tấn công bằng thông tin sai lệch hoặc nội dung giả mạo sử dụng công nghệ deepfake, diễn giả khuyến nghị cần chủ động thu thập, bảo toàn chứng cứ; báo cáo với nền tảng liên quan; thực hiện các biện pháp kiểm chứng phù hợp; đồng thời cung cấp thông tin đính chính kịp thời.
Việc chuẩn bị trước quy trình ứng phó khủng hoảng thông tin giúp doanh nghiệp hạn chế những phản ứng thiếu nhất quán, giảm thiểu tác động đến uy tín và tạo cơ sở cho việc phối hợp với cơ quan có thẩm quyền khi cần thiết.
4. Hỏi đáp
4.1. Vai trò xử lý dữ liệu AI/Cloud cho Ngân hàng và việc chuyển dữ liệu xuyên biên giới

Nếu chúng tôi dùng mô hình AI của đối tác nước ngoài hoặc cho nhân sự công ty mẹ ở nước ngoài truy cập từ xa vào dữ liệu trên hệ thống tại Việt Nam thì có coi là chuyển dữ liệu cá nhân xuyên biên giới không?
Trả lời (Luật sư Lưu Xuân Vĩnh):
Về vai trò: Doanh nghiệp cung cấp giải pháp AI/Cloud trong trường hợp này là Bên xử lý dữ liệu cá nhân, còn ngân hàng là Bên kiểm soát dữ liệu cá nhân. Việc tự ý sử dụng dữ liệu cá nhân của khách hàng vay tiền để huấn luyện mô hình AI khi chưa có sự đồng ý của chủ thể dữ liệu (và ngân hàng) là vi phạm pháp luật.
Về chuyển dữ liệu xuyên biên giới: Dù dữ liệu lưu trữ tại server Việt Nam, việc cho phép cá nhân/tổ chức ở nước ngoài (như nhân sự công ty mẹ) truy cập từ xa vào dữ liệu hoặc gửi dữ liệu qua mô hình AI của đối tác nước ngoài vẫn được tính là hành vi chuyển dữ liệu cá nhân xuyên biên giới. Bắt buộc phải lập và nộp Hồ sơ đánh giá tác động chuyển dữ liệu cá nhân xuyên biên giới gửi Cục An ninh mạng.
4.2. Các thiết bị an ninh mạng bắt buộc đối với Hệ thống Cấp độ 3
Trả lời (ông Nguyễn Minh Đức):
Đối với hệ thống Cấp độ 3, doanh nghiệp phải trang bị các nhóm thiết bị và giải pháp kỹ thuật theo tiêu chuẩn:
-
Nhóm an ninh mạng chuyên dụng: Tường lửa mạng (Network Firewall); Tường lửa ứng dụng Web (WAF); Hệ thống phát hiện/ngăn chặn xâm nhập (IDS/IPS); Kết nối quản trị từ xa qua VPN tích hợp xác thực 2 yếu tố (MFA); Giải pháp phòng chống mã độc theo hành vi (EDR) cài trên toàn bộ máy chủ và máy trạm; Hệ thống quản lý sự kiện và an toàn thông tin tập trung (SIEM).
-
Nhóm hạ tầng & máy chủ: Phân vùng mạng độc lập (vùng máy chủ nội bộ, vùng DMZ, vùng CSDL); Cân bằng tải (Load Balancer) và dự phòng cho thiết bị cốt lõi; Máy chủ quản lý bản vá tập trung; Hệ thống sao lưu dữ liệu (Backup Storage).
4.3. Đăng ảnh và mức lương công nhân lên Fanpage công ty
Trả lời (Luật sư Lưu Xuân Vĩnh):
Có vi phạm nếu doanh nghiệp chưa có sự đồng ý rõ ràng của người lao động.
Việc suy đoán người lao động không phản đối nghĩa là "ngầm đồng ý" là hoàn toàn sai về mặt pháp lý.
Sự đồng ý phải được thể hiện rõ ràng và doanh nghiệp phải lưu trữ bằng chứng (qua văn bản, email, tin nhắn...). Nếu không lưu giữ được bằng chứng chứng minh sự đồng ý, doanh nghiệp vẫn bị xử phạt vi phạm hành chính.
4.4. Chuyển dữ liệu nhân sự cho Công ty mẹ ở nước ngoài
Trả lời (Luật sư Lưu Xuân Vĩnh):
Pháp luật xem xét công ty mẹ và công ty con là hai pháp nhân độc lập.
Việc chuyển dữ liệu nhân sự từ công ty con tại Việt Nam sang công ty mẹ ở nước ngoài bắt buộc được xem là hành vi chuyển dữ liệu cá nhân xuyên biên giới.
Do đó, doanh nghiệp bắt buộc phải lập và nộp Hồ sơ đánh giá tác động chuyển dữ liệu cá nhân xuyên biên giới.
4.5. Cung cấp dữ liệu người lao động cho Cơ quan Điều tra/Bảo hiểm Xã hội
Trả lời (Luật sư Lưu Xuân Vĩnh):
Đây là trường hợp doanh nghiệp thực hiện nghĩa vụ pháp lý (Legal obligation) theo quy định của pháp luật.
Doanh nghiệp được miễn trừ nghĩa vụ xin sự đồng ý của người lao động và không phải lập hồ sơ đánh giá tác động đối với các hoạt động cung cấp thông tin theo yêu cầu pháp lý này.
4.6. Giấy phép đối với Đại lý phân phối lại sản phẩm an ninh mạng
Trả lời (Ông Nguyễn Minh Đức & Luật sư Lưu Xuân Vĩnh):
Bắt buộc phải có. Bất kỳ doanh nghiệp nào tham gia vào chuỗi kinh doanh, phân phối sản phẩm/dịch vụ an ninh mạng (kể cả mô hình đại lý bán lại) đều phải sở hữu Giấy phép kinh doanh sản phẩm, dịch vụ an ninh mạng do Bộ Công an cấp
5. Tổng kết chương trình
Webinar “7 Nghị định mới về an ninh mạng và bảo vệ dữ liệu cá nhân: Đâu là quy định doanh nghiệp cần quan tâm?” đã thu hút hơn 1.000 người tham gia qua Zoom và theo dõi livestream trên Facebook, cho thấy sự quan tâm của cộng đồng doanh nghiệp đối với các quy định mới về an ninh mạng và bảo vệ dữ liệu cá nhân.
Thông qua những chia sẻ chuyên sâu từ Luật sư Lưu Xuân Vĩnh và ông Nguyễn Minh Đức, chương trình đã mang đến góc nhìn kết hợp giữa pháp lý và kỹ thuật, giúp người tham dự nhận diện những nghĩa vụ cần lưu ý, các rủi ro có thể phát sinh và giải pháp chủ động nâng cao khả năng tuân thủ trong doanh nghiệp.
LuatVietnam trân trọng cảm ơn hai diễn giả cùng toàn thể quý vị đã quan tâm, tham dự và đồng hành cùng chương trình. Sự quan tâm của quý vị là động lực để LuatVietnam tiếp tục tổ chức các webinar cập nhật chính sách pháp luật mới, cung cấp thông tin hữu ích và hỗ trợ doanh nghiệp chủ động thích ứng với những thay đổi của pháp luật.