English
 RSS

Bộ Y tế ban hành Quyết định số 3218/QĐ-BYT ngày 14/10/2026 kèm theo Quy chế quản lý, vận hành, sử dụng, khai thác, chia sẻ dữ liệu và bảo đảm an ninh mạng Cổng dữ liệu sức khỏe.
Trong đó, khoản 6 Điều 4 Quy chế ban hành kèm Quyết định số 3218/QĐ-BYT quy định:
6. Các hành vi không được thực hiện
a) Cản trở trái pháp luật việc kết nối, khai thác, sử dụng dữ liệu hợp pháp của cơ quan, tổ chức, cá nhân;
b) Thu thập, truy cập, khai thác, sử dụng, sao chép, trích xuất, cung cấp, chia sẻ, chuyển giao hoặc tiết lộ dữ liệu trái quy định của pháp luật hoặc vượt quá phạm vi được giao;
c) Sử dụng dữ liệu không đúng mục đích hoặc xâm phạm quyền, lợi ích hợp pháp của cơ quan, tổ chức, cá nhân;
d) Làm sai lệch, giả mạo, hủy hoại, xóa hoặc thay đổi trái phép dữ liệu;
đ) Mua bán, trao đổi trái phép dữ liệu;
e) Xâm nhập trái phép, phá hoại hạ tầng kỹ thuật hoặc thực hiện hành vi làm gián đoạn, cản trở hoạt động của Hệ thống;
g) Các hành vi khác bị nghiêm cấm theo quy định của pháp luật.
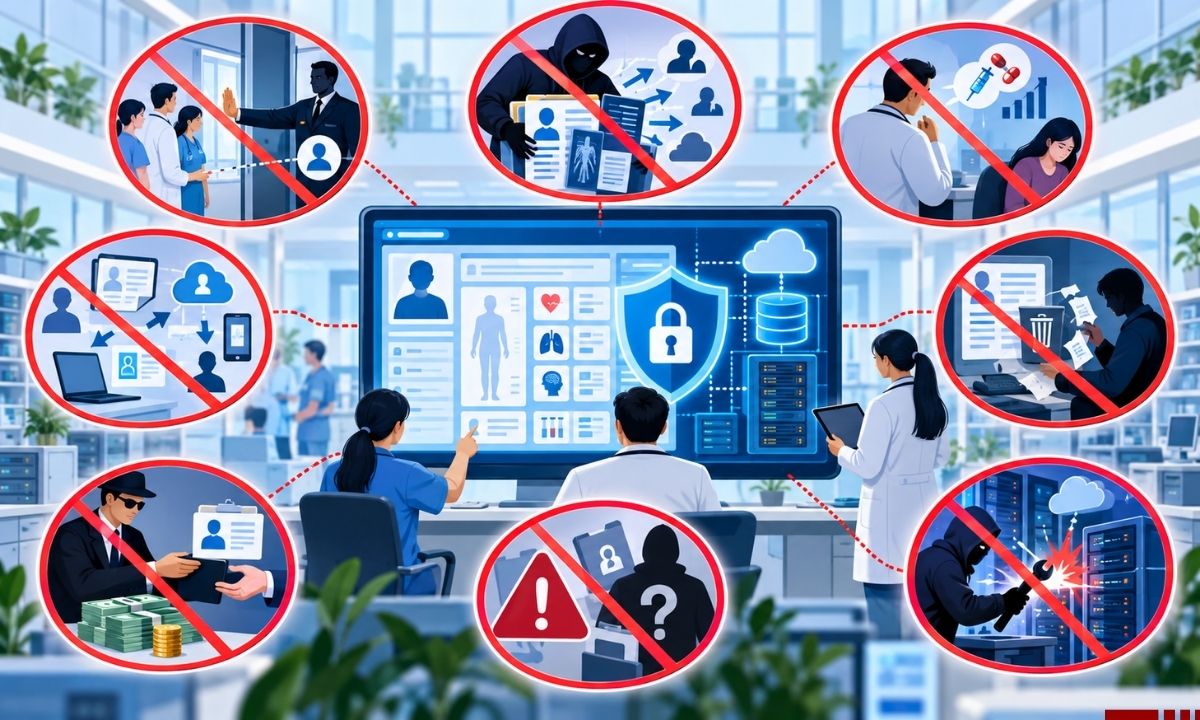
Như vậy, có 07 nhóm hành vi không được thực hiện đối với Cổng dữ liệu sức khỏe gồm:
Thứ nhất, cản trở trái pháp luật việc kết nối, khai thác, sử dụng dữ liệu hợp pháp của cơ quan, tổ chức, cá nhân.
Thứ hai, thu thập, truy cập, khai thác, sử dụng, sao chép, trích xuất, cung cấp, chia sẻ, chuyển giao hoặc tiết lộ dữ liệu trái quy định của pháp luật hoặc vượt quá phạm vi được giao.
Thứ ba, sử dụng dữ liệu không đúng mục đích hoặc xâm phạm quyền, lợi ích hợp pháp của cơ quan, tổ chức, cá nhân.
Thứ tư, làm sai lệch, giả mạo, hủy hoại, xóa hoặc thay đổi trái phép dữ liệu.
Thứ năm, mua bán, trao đổi trái phép dữ liệu.
Thứ sáu, xâm nhập trái phép, phá hoại hạ tầng kỹ thuật hoặc thực hiện hành vi làm gián đoạn, cản trở hoạt động của hệ thống.
Thứ bảy, các hành vi khác bị nghiêm cấm theo quy định của pháp luật.
Bên cạnh việc xác định các hành vi không được thực hiện, khoản 2 Điều 4 yêu cầu hoạt động thu thập, tạo lập, cập nhật, lưu trữ, xử lý, khai thác và sử dụng dữ liệu sức khỏe phải đúng mục đích, đối tượng, thẩm quyền, phạm vi và có căn cứ pháp luật. Việc xử lý phải tuân thủ nguyên tắc tối thiểu hóa dữ liệu, bảo đảm tính chính xác, đầy đủ, kịp thời, thống nhất và toàn vẹn.
Đối với tài khoản truy cập, khoản 2 Điều 9 quy định tài khoản phải gắn với cơ quan, tổ chức hoặc cá nhân được cấp; không được sử dụng chung, cho mượn, chuyển nhượng hoặc sử dụng trái mục đích, trái phạm vi phân quyền. Người sử dụng phải bảo mật thông tin xác thực và kịp thời thông báo khi phát hiện tài khoản có dấu hiệu bị lộ, bị chiếm quyền hoặc sử dụng trái phép.
Theo khoản 2 Điều 17, dữ liệu sức khỏe là dữ liệu cá nhân nhạy cảm. Khoản 6 Điều 19 yêu cầu mọi hoạt động truy cập, khai thác, cập nhật, chỉnh sửa, trích xuất, cung cấp và chia sẻ dữ liệu sức khỏe phải được kiểm soát, ghi nhận, lưu vết. Nhật ký phải được bảo vệ khỏi việc truy cập, sửa đổi, xóa hoặc hủy trái phép.