English
 RSS

Theo Quyết định 495-QĐ/TW ngày 20/10/2026, Chương trình cải cách hành chính trong các cơ quan đảng đặt mục tiêu đến hết năm 2028, 100% văn bản không mật tại các cơ quan đảng các cấp được xử lý toàn trình trên môi trường điện tử.
Lộ trình tại điểm a mục 6 Phần III Chương trình ban hành kèm Quyết định 495-QĐ/TW xác định, đến hết năm 2027, tối thiểu 90% văn bản không mật được xử lý toàn trình điện tử theo lộ trình và điều kiện bảo đảm. Quy trình bao gồm tiếp nhận, xử lý, trình ký, ban hành và lập hồ sơ. Đối với quy trình đã điện tử hoá, không xử lý song song bản giấy.
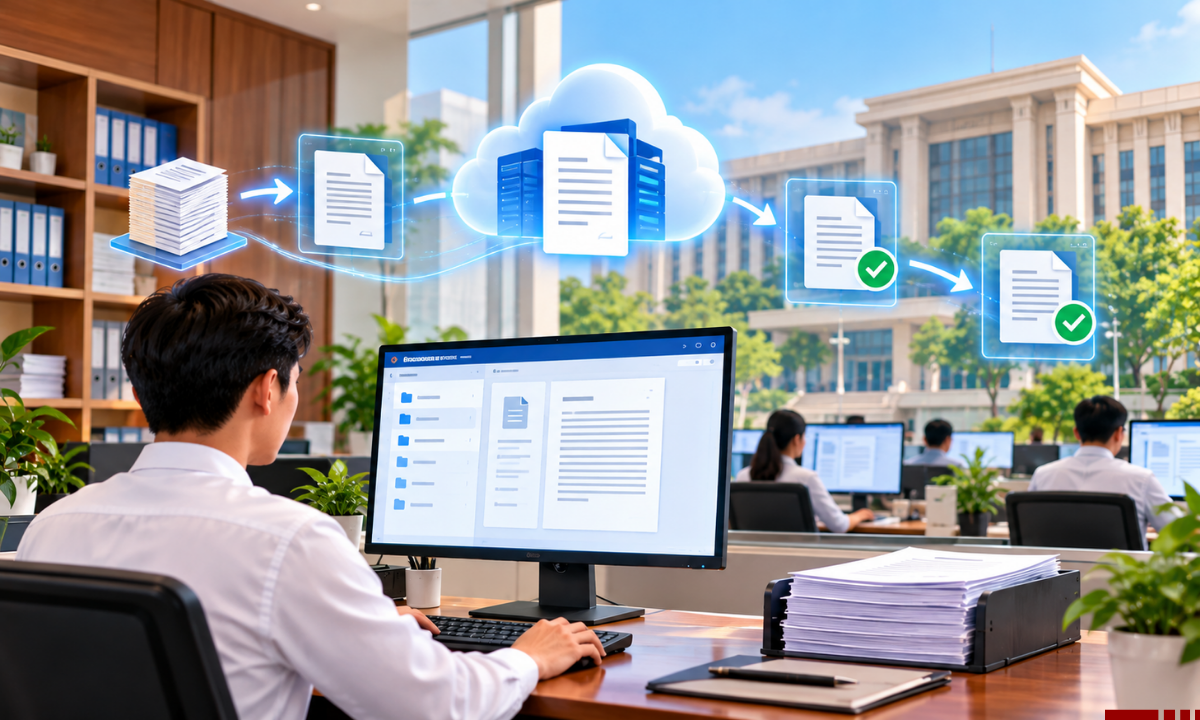
Với văn bản mật, tối mật, đến hết năm 2027, tối thiểu 80% văn bản tại các cơ quan đảng ở Trung ương và cấp tỉnh được xử lý toàn trình điện tử, tuân thủ quy định về bảo vệ bí mật nhà nước, an ninh mạng và cơ yếu.
- Đến hết năm 2028:
+ Tối thiểu 70% báo cáo định kỳ được tạo lập, tổng hợp dữ liệu trên các hệ thống thông tin.
+ 100% văn bản không mật tại các cơ quan đảng các cấp được xử lý toàn trình trên môi trường điện tử.
+ Tối thiểu 80% văn bản mật, tối mật tại các cơ quan đảng ở cấp xã được xử lý toàn trình trên môi trường điện tử.
Đến hết năm 2029, 95% văn bản mật, tối mật được gửi, nhận trên nền tảng giữa các cơ quan đảng các cấp với các cơ quan trong hệ thống chính trị. Đồng thời, 100% nền tảng, hệ thống, ứng dụng số được kết nối, chia sẻ dữ liệu theo phân quyền và tuân thủ quy định về kết nối, chia sẻ dữ liệu trong các cơ quan đảng.
Để bảo đảm điều kiện triển khai, Chương trình đặt mục tiêu năm 2026, 100% cán bộ, công chức, viên chức các cơ quan đảng, kể cả cấp xã, được trang bị đầy đủ thiết bị đầu cuối, hạ tầng kỹ thuật và điều kiện bảo mật phục vụ công tác. Đến hết năm 2027, 100% cơ quan đảng cấp xã bảo đảm hạ tầng số tối thiểu theo quy định.
Đối với báo cáo định kỳ, tỷ lệ được tạo lập, tổng hợp dữ liệu trên các hệ thống thông tin đạt tối thiểu 40% vào hết năm 2027, tối thiểu 70% vào hết năm 2028 và 100% vào năm 2030.
Chương trình yêu cầu 100% hệ thống thông tin được xác định cấp độ, thẩm định, phê duyệt phương án bảo đảm an toàn thông tin, an ninh mạng trước khi vận hành và được kiểm tra, đánh giá định kỳ. Các cơ quan phải có phương án sao lưu, phục hồi, xử lý sự cố và tiếp tục giải quyết công việc khi hệ thống gián đoạn.